单点登录
概述
单点登录 是多个相关但独立的软件系统访问控制的一个特性。通过该特性,用户只需使用一个 ID 和密码即可登录到连接的系统,或者通过轻量级目录访问协议(LDAP)在服务器上的 LDAP 数据库中完成。
SAML 2.0(安全断言标记语言)是一种基于 XML 的协议,使用包含断言的安全令牌在 SAML 身份提供者和 SAML 服务提供者(SP)之间传递用户信息。
SCIM(跨域身份管理系统)是一种用于网络上身份数据的供应和管理的应用层 REST 协议。该协议支持核心身份资源的创建、发现、检索和修改。
身份提供者(IdP) 是创建、存储和管理数字身份的系统。
SAML 服务提供者(SP) 是一个系统实体,它与单点登录(SSO)配置文件结合,接收并接受身份验证断言。
Labii ELN & LIMS 支持使用 SAML 2.0 协议进行单点登录,并使用 SCIM 2.0 进行用户供应。
提供商列表
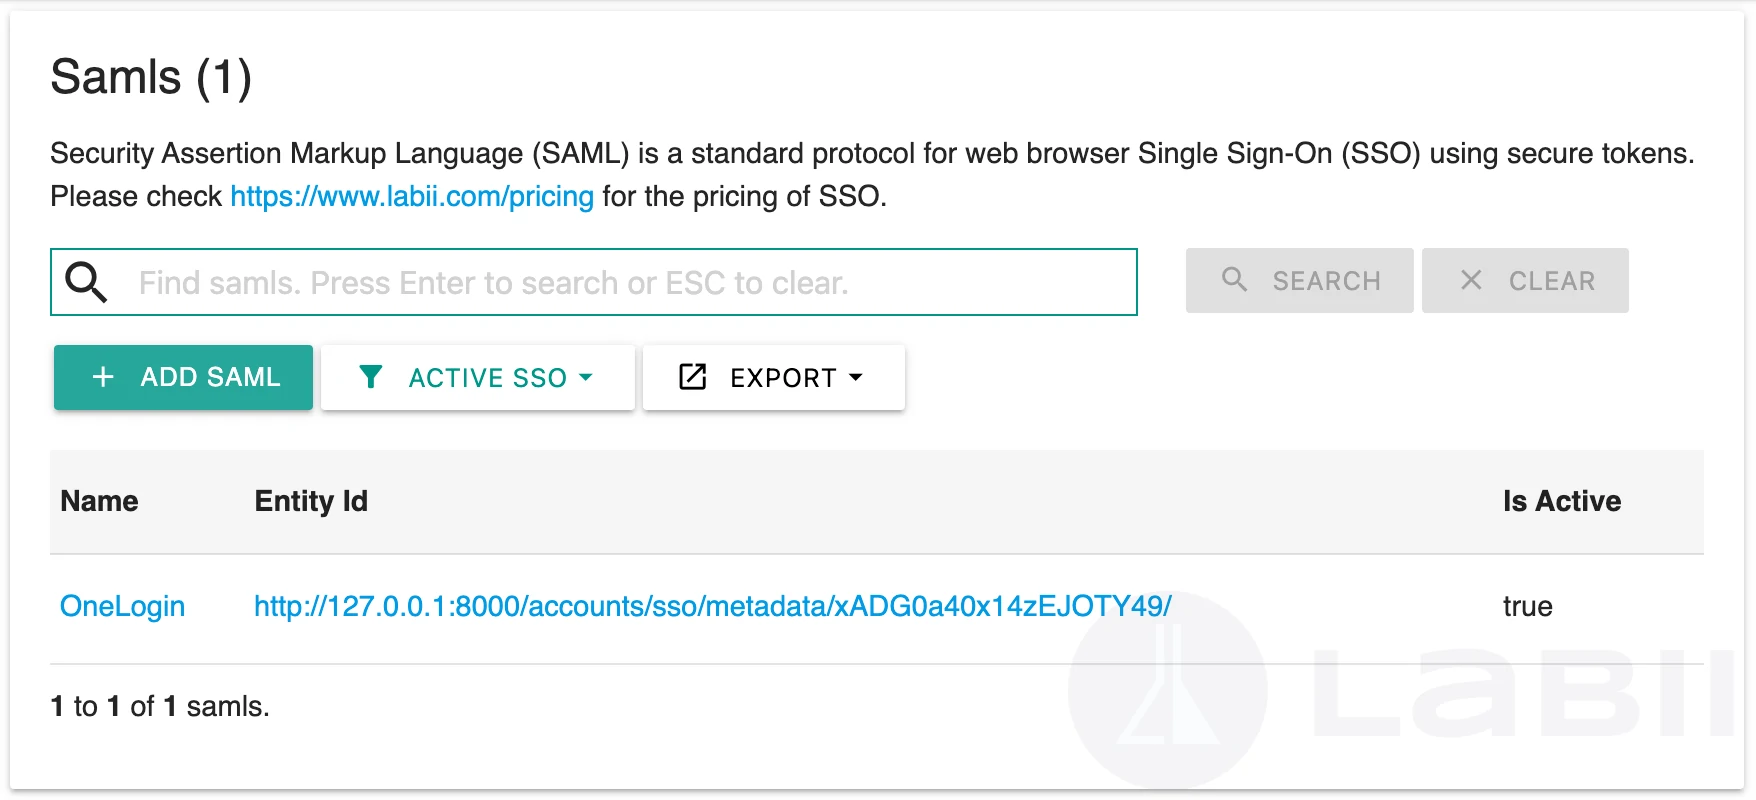
可以通过侧边菜单点击 设置,然后点击 SSO 来管理身份提供者列表。它会显示您添加到平台的提供商列表。
搜索提供商
您可以在 提供商列表视图 的搜索栏中输入关键字,然后点击 搜索。搜索结果始终可以通过点击 清除 按钮来清除。
过滤提供商
通过 过滤 功能,您可以限制显示的提供商数量。您可以通过点击 活动提供商,然后从下拉菜单中选择一个过滤器来实现。以下是过滤器列表:
- 所有提供商。过滤以显示所有 SSO 提供商。
- 活动提供商。过滤以显示活动的 SSO 提供商。
- 归档提供商。过滤以显示已归档的 SSO 提供商。
提供商详情
可以通过点击提供商名称查看其详细信息。
提供商通常包含以下列:
- Sid - 提供商的 ID
- 名称 - 提供商的名称
- 描述 - 提供商的描述
- 服务提供商
- Acs Url - 断言消费者 URL。这是嵌入式目标流程端点,用于监听来自身份提供者(IdP)的请求。
- 实体 ID - SP 实体 ID 通常是服务提供商(SP)提供的 URL 或其他唯一标识符。
- 从 IdP 需要的信息
- Idp 登录 URL - 由身份提供者(IdP)设置的用于组织登录的 URL。
- Idp 注销 URL - 由身份提供者(IdP)设置的用于组织注销的 URL。
- Metadata Auto Conf URL - 自动 SAML2 元数据配置 URL。
- Metadata Xml - 如果您的 IdP 没有提供链接,请在此处粘贴 XML SAML2 元数据。
- Name Id Format - 设置为字符串 'None',以排除在身份验证请求中发送 'NameIDPolicy' 元素的 'Format' 属性。如果未指定,默认值为 'urn:oasis:names:tc:SAML:2.0:nameid-format:transient'。
- 属性映射 - Django 用户属性到 SAML2 用户属性的映射。
- SCIM
- SCIM 基础 URL
- SCIM 携带令牌 - 如果公司管理员离职,请确保更新 IdP 中的携带令牌。
- 发票
- 采购订单
- 发票
- 是否已支付
添加提供商
提供商可以由管理员添加。操作步骤如下:
- 点击侧边菜单中的 设置,然后选择 SSO。
- 点击 "+ 添加提供商" 按钮。
- 将显示一个表单。
- 提供提供商的 名称。
- 提供 采购订单 号码。如果没有采购订单,请留空。
- 点击 提交 按钮。
点击提交按钮后,您将被引导至支付页面。在提供支付信息后,您将被引导回 Labii。
配置 SSO
启用后,SSO 的配置可在 设置 -> 组织详情 -> 单点登录 中找到。
Labii 作为 SP(服务提供商):
在您的 IdP 中使用以下信息:
- acs url - 断言消费者 URL。这是嵌入式目标流程端点,用于“监听”来自身份提供者(IdP)的请求。
- entity id - SP 实体 ID 通常是服务提供商(SP)提供的 URL 或其他唯一标识符。
从 IdP 需要的信息:
- IdP 登录 URL - 由身份提供者(IdP)设置的用于组织登录的 URL。
- IdP 注销 URL - 由身份提供者(IdP)设置的用于组织注销的 URL。
- Metadata auto conf url - 自动 SAML2 元数据配置 URL
- Name id format - 设置为字符串 'None',以排除在身份验证请求中发送 'NameIDPolicy' 元素的 'Format' 属性。如果未指定,默认值为 'urn:oasis:names:tc:SAML:2.0:nameid-format:transient'。
- Attributes map - Django 用户属性到 SAML2 用户属性的映射。
SCIM 参数:
- SCIM 基础 URL
- SCIM 携带令牌
属性映射的默认值为:
{
    "email": "email",
    "username": "username",
    "last_name": "last_name",
    "first_name": "first_name"
}
用户字段:
- userType - 设置用户类型以定义在 Labii 中的角色:
- 管理员
- 只读
错误
- SAML2 未启用 - 请联系 sales@labii.com 或通过 Labii 完成支付以启用 SAML2。
- 无效的 SAML 响应 - 从您的 IdP 接收到的 SAML 响应无效。
- 无效的认证响应 - 从您的 IdP 接收到的认证响应无效。
- 无效的用户身份 - 请与您的 IT 部门联系,确认您已被添加到 SSO 列表,并且被允许使用 Labii。
- 您的账户尚未激活 - 您尚未激活账户。点击您 Labii 访问邮件中的链接以完成激活。如果您找不到该邮件,请检查垃圾邮件文件夹或请管理员重新发送。
- 您的账户不存在 - 如果您没有账户,请要求管理员为您创建一个。电子邮件地址在您的身份提供者(IDP)和 Labii 中必须一致。
- SSO 重定向 URL 不正确 - 返回 URL 存在问题。